登入
|
註冊
|
會員中心
|
結帳
|
培訓課程
魔法弟子
|
自資出版
|
電子書
|
客服中心
|
智慧型立体會員
書名
出版社
作者
isbn
編號
5050魔法眾籌
|
NG書城
|
國際級品牌課程
|
優惠通知
|
霹靂英雄音樂精選
|
此作者無相關書籍
文學小說
文學
|
小說
商管創投
財經投資
|
行銷企管
人文藝坊
宗教、哲學
社會、人文、史地
藝術、美學
|
電影戲劇
勵志養生
醫療、保健
料理、生活百科
教育、心理、勵志
進修學習
電腦與網路
|
語言工具
雜誌、期刊
|
軍政、法律
參考、考試、教科用書
科學工程
科學、自然
|
工業、工程
家庭親子
家庭、親子、人際
青少年、童書
玩樂天地
旅遊、地圖
|
休閒娛樂
漫畫、插圖
|
限制級
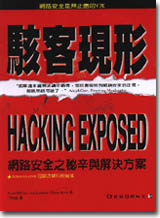
駭客現形:網路安全之秘辛與解決方案
作者:
Stuart McClure,Joel Scambray,George Kurtz;
分類:
電腦與網路
/
T10
叢書系列:網路應用技術
出版社:
美商麥格羅希爾
出版日期:2000/4/1
ISBN:9574932109
書籍編號:sb0057603
頁數:600
定價:
560
元
優惠價:
79
折
442
元
書價若有異動,以出版社實際定價為準
絕版書
絕版書:確定不再版的商品,僅提供書籍資訊參考。
評價數:
(請將滑鼠移至星星處進行評價)
目前平均評價:
文字連結
複製語法
<a href='https://www.silkbook.com/book_detail.asp?goods_ser=sb0057603'>駭客現形:網路安全之秘辛與解決方案</a>
圖片連結
複製語法
<a href='https://www.silkbook.com/book_detail.asp?goods_ser=sb0057603'><img src='https://www.silkbook.com/mall_image/bk/sb0057603.jpg' ALT='駭客現形:網路安全之秘辛與解決方案' height='120' width='90'></a>
分
享
內容簡介
同類推薦
<FONT COLOR="#AA0000">■ 內容簡介</FONT> 『現在是凌晨一點鐘… 你知道哪些人正在你的網路上嗎?』 如果這本書無法讓你戰慄,並激發你對網路安全的正視,那就沒有什麼可以了。 為你的網路抵禦那些牛鬼蛇神的入侵與最新的攻擊技術吧!在這本必備的工具書中,安全專家將會給你完整的視野,讓你一窺各種時下最盛行也最詭譎的入侵伎倆,並且告訴你確實可行的防禦之道。本書中包含了各方面的網路安全實務,包括資訊掃瞄、密碼弱點探測、撥接網路的安全漏洞、緩衝區溢滿攻擊、網頁與電子郵件之漏洞、特洛依木馬與後門程式等等,亦涵蓋了各種系統的安全、稽核與入侵偵測之實務,包括UNIX(與Linux)、Windows NT/95/98與Novell®網路作業系統。 為什麼我們要寫這本書? 我們吸引到你的目光了!你正在閱讀的是一本關於電腦網路入侵的書籍。 有什麼動機會讓一個人出書去介紹這種顛覆破壞並且具有潛在危害的主題呢?好問題,在書店裡可以找到一整個書櫃都是這方面的書籍。 有關這些意圖不正之駭客的書籍和他們所幹過的勾當都不是新聞了,這些都可從大眾傳播媒體得知,最近有關詐欺騙錢的新聞就是由此而來,但是你現在所看到的這本書不一樣!我們真的想帶給讀者的是比較細節性的引導:如何用簡單平實的方法入侵網路系統。 對於資訊系統安全的歷史比較不熟悉的讀者,可能會被最後的陳述嚇一跳,甚至那些對於專業電腦安全非常熟稔的人士(像我們一樣),偶爾也會質疑它的真實性。信不信由你,總之,自從多年前那種廉價,多重使用者的電腦問世以來,沒有人能夠提供更好的主意來確保網路的安全。後來,所謂的“tiger teams”就集合起來執行滲透測試來對付公司行號的電腦設備。這些概念就會陪著我們度過每個階段作業系統平台的革命性發展。 對大部分的人來說,最難理解的一部份是:幾年過去之後隨著所有在工業技術上的迅速進步,為何沒有人發明所謂的“完美的安全(perfect security)”?為何陰謀或間諜永遠都存在的呢?這個問題的答案要從許多方面來思考,從現代軟體發展先天上的錯誤,到網路連結本身的遍佈,但是基本地追根究底,我們大部分都能瞭解的就是,世界上並沒有什麼設計是能達到十全十美的。 因此,對於入侵者所使用最有效的工具---不管他是不是善意的---則是那份可以找出系統漏洞的能力,也許這並不是那些系統設計者和每天面對系統的使用者想看到的現象。專家發現,在自己的安全系統被那些駭客入侵之後,亡羊補牢精益求精便是能夠更加進步並且達到滴水不漏的辦法之一。 本書的目的是要公開地討論侵入的技術和駭客們普遍使用來挖掘漏洞的工具,讓它們可能再也沒辦法被使用。當然,這種公開的討論也可能會造成反面後果:本書介紹的技巧和工具可能會被拿來用在不正當的地方。我們沒有能力去限制這種行為的發生,但是希望您在此看到此書之後能成為駭客終結者。在本書中所包含的內容其實都可以在網際網路找到,大部分都是散佈在數以千計的網頁上、匿名的FTP站、Internet Relay Chat伺服器、 Usernet新聞群組,與其他數不清的的來源中。我們做的工作便是把這些資訊收集後用我們的經驗整理成有組織性、簡單化、更加詳述的內容,讓讀者閱讀時比較好消化,容易瞭解。 總之,為什麼你就必須當個在網路上任人宰割的弱者呢? <b>誰該使用這本書</b> 為了怕你還沒注意到,我們真的也想要安全,而且我們也很高興能幫助那些有需要的人,但是不是每個人都有能力,本書比較適合那些屬於管理階層的同行們,那些努力工作卻薪資不高,而且沒有足夠資訊讓系統合理正常運作的人員。由此書我們希望能在時間不足的條件下,幫助初學者了解那些平常無法深入探索的網路內部,以及幫助那些常在解釋模糊不清的描述中打轉的人(就像我們先前一樣),讓他們不用再像隻無頭蒼蠅拼命地在黑暗中摸索。 或許你會期待可以從這本書中學到有關網路管理時,然而我們是鎖定對於電腦網路技術有大略瞭解的讀者群---尤其是網際網路。但是不要擔心你所瞭解技術的太多或太少,我們會慢慢地一步步把所有的細節教導給你,深入淺出地解釋那些瘋狂的怪異行徑。已經是老手的讀者會毫無疑問的學習得很快,但是就像我們往常碰過的經驗一樣,很多有經驗的管理者在評估他們花了那麼多時間去建構和支援的系統可能的漏洞時,還是不免有所疏忽。在這本書的最後,你或許也會認同:讓自己的電腦網路更安全的方法就是想辦法找出漏洞試著自己去入侵它。 或許會有人指控我們:寫這種文章對於網路系統管理者而言是壞處比好處還多;這些人或許沒有仔細閱讀本書的內容。其實藉著揭露出其弱點和公開研究討論,反而是一種上上之策。所以當你在你的系統上找到一些漏洞時,你可以採取適當的修正,或是監控可能攻擊它們的行為。對於有著開闊思路的你們,我們將加速帶你探討誰、什麼東西、哪裡、與如何侵入你的電腦,因此,當有人質疑電腦到底有多安全時,你就可以用博學、權威的態度冷靜並從容的回答他們。 <b>學習綱要:</b> .尋找並且攻擊UNIX、Linux、Windows NT/95/98、與Novell®網路等系統的安全漏洞,以及採取適當的防禦對策 .補救電子郵件與網頁的安全漏洞(CGI、Perl、ASP、瀏覽器、與惡意的行動碼) .瞭解敵人如何利用回傳通道與通訊埠轉向來突破防火牆嚴密的封鎖 .利用Whois、DNS查詢、ping清查、通訊埠掃瞄、與OS探測等技術來鎖定攻擊目標 .在沒有經過身份確認的情況下,列舉目標系統的使用者名稱、群組、資源分享、檔案系統、與各種服務程式 .破解帳號、密碼、提升權限、與利用系統之間的信任關係 .找出並且消滅後門、特洛依木馬、病毒、與緩衝區溢滿狀況 .落實稽核與入侵偵測等安全措施 .確認撥接數據機、撥接伺服系統、與RAS伺服器的安全弱點 <FONT COLOR="#AA0000">■ 前言</FONT> 當駭客其實是一個刺激但是有時卻是恐怖的遊戲,要看你是站在這場戰爭城牆的哪一邊。似乎每天都有結合系統和軟體上的弱點被發現,而形成今日電子世界的分水嶺。在牆的一邊,是那些負責保護和建造現代生活中重要電腦結構的網路管理人員與安全專家;而另一邊呢,大部分便是俗稱的駭客一族,這些人以挖出那面牆上的每一個裂縫為樂,甚至把那些號稱擁有強力防備者的漏洞定期公佈。 只有極少數人能夠洞悉城牆的兩邊---那些充滿智慧而且了解對手戰略的技術人員,就像本書作者一樣。 其餘的我們,沒有人會覺得徹底的安全,隨時要保持戒備以免成為被侵入的目標。電腦安全是一項有趣的領域:挑戰和阻撓有時候就是一種極端的刺激,而且需要投資許多的心血。不幸的是,建構這些電腦網路架構都需要很多寶貴的時間去執行所需的責任與義務。 如果你是那些真正需要負責維護關鍵系統之安全的人員,而且必須對抗每天時間和對策上的壓迫,我們可以提供你一項在你錦囊中必備的武器─資訊。你現在就已經掌握了非常重要的資訊了,如果你正在讀這部分的話,千萬別停下來!市場上有許多網路與系統安全的產品,也有許多廠商出售各式各樣的解決方案—但是如果你不能了解它們的原理以及它們是如何協助你的,那麼這些產品與廠商都會徒勞無功的。因此我們寫了這本書。我常跟許多擁有敏感資料----如,商業資料、與他們所愛的人之間的電子信件、線上帳單付款的軟體、還有稅單等等----的工作者一同工作,他們無憂無慮地與網際網路連結,他們應該感到非常害怕的,但是實際上卻一點也不。我們很難去估計入侵的發生頻率,但是我可以給你一些的數據。我的電腦在一個禮拜內偵測到數十次駭客的探測動作,而我的朋友使用纜線數據機(cable modem)上網,他的電腦一天就被探測幾十次。至於這些駭客探測的伎倆在本書中都有詳細的描述,而且作者也提供了抵禦的對策。 本書的作者們對於網路防禦都非常有經驗,為了這些經驗他們必須學習很多入侵者的技巧,例如他們所用的工具、招數、以及他們在哪裡交換有關駭客的消息,這本書裡充滿了這方面的東西,你可能在看完這本書之後比看之前更覺得緊張不安,因為它會讓你覺得自己是多麼容易被侵害。而如果連作者們都不能說服你去對你的電腦採取保護措施的話,那又有誰可以呢?駭客們並不會對你手下留情的,所以作者們會給你許多有用的建議和方法,大多數的駭客都是用簡單的工具和全面搜尋網路以尋找可憐的漏網之魚---好欺負的對象。將你的漏洞修補起來可以使自己比較不易被視為侵略的目標。千萬不要自欺欺人,認為自己其實很安全,因為你是個渺小的個體,對於駭客的自動化工具根本沒什麼差別,把這本書裡提到的建議當回事吧,真的很有用! 很多安全專家覺得本書所傳授的技術並不很妥當。”如果我們把這些說出來,只是會更鼓勵那些駭客去為非作歹嘛!” 話說的沒錯,但是其實今日的駭客們比那些專家有更好的管道得到資訊,而且他們會互通有無,共享所獲取的資料。不幸的是,有時候網路管理者必須證明一個問題的存在,才能獲得必要的資源進行修正;或許這本書本身可以提供這種論證。在我對強化系統安全的經驗裡,大部分使用者當他們發現自己是”真的”那麼不堪一擊的時候,會感到驚訝與戰慄。或許這本書也會讓你感到驚悚,但是它確實可以教你一些東西。 -----Marcus J.Ranum, 7/28/99 Marcus Ranum自從1988年就開始從事網際網路安全系統的設計與部署工作,當時他所建立的第一個商業防火牆系統就是DEC SEAL。在1992年,他主導TIS Firewall Toolkit的開發,這是由DARPA核准的一項研究計畫,主要目標是要發展一套防火牆技術,來保護美國總統的電子郵件系統(whitehouse.gov)。目前,Ranum先生是Network Flight Recorder, Inc.的總裁,這是一家發展主流入侵偵測系統的公司。他經常受國內與國際研討會之邀發表演說,享有崇高的地位。目前他居住在馬里蘭州,與幾部汽車為伍。 <FONT COLOR="#AA0000">■ 作者簡介</FONT> Stuart McClure 具有超過十年以上相關經驗,曾經負責公司、學術單位、政府機構的網路與系統安全設定與管理工作。 Joel Scambray 為眾多的組織提供資訊系統安全方面的諮詢服務,特別是針對攻擊與滲透的測試、主機安全評估、虛擬私人網路、產品測試、安全架構設計與實作等等。 George Kurtz 執行超過數百個防火牆、網路、電子商務相關的個案。在入侵偵測與防火牆技術、突發事件應變程序與遠端存取解決方案等方面有著獨到的經驗。 <FONT COLOR="#AA0000">■ 譯者簡介</FONT> 尤焙麟 畢業於國立交通大學資訊科學系,目前在國立台灣大學攻讀博士學位,研究興趣包括網路與電腦安全、密碼學、電子商務等等。
網際網路原理與應用(
兒童與網路:從批判角
網路概論
TCP/IP最佳入門
RFID無線射頻識別
Google:全球最
Internet入門
企業資料通訊(第二版
WiMAX技術原理與
計算機網路實驗:使用
為了保障您的權益,新絲路網路書店所購買的商品均享有到貨七天的鑑賞期(含例假日)。退回之商品必須於鑑賞期內寄回(以郵戳或收執聯為憑),且商品必須是全新狀態與完整包裝(商品、附件、內外包裝、隨貨文件、贈品等),否則恕不接受退貨。