登入
|
註冊
|
會員中心
|
結帳
|
培訓課程
魔法弟子
|
自資出版
|
電子書
|
客服中心
|
智慧型立体會員
書名
出版社
作者
isbn
編號
5050魔法眾籌
|
NG書城
|
國際級品牌課程
|
優惠通知
|
霹靂英雄音樂精選
|
資訊安全概論與實務(第二版)
.
Web開發者一定要懂
文學小說
文學
|
小說
商管創投
財經投資
|
行銷企管
人文藝坊
宗教、哲學
社會、人文、史地
藝術、美學
|
電影戲劇
勵志養生
醫療、保健
料理、生活百科
教育、心理、勵志
進修學習
電腦與網路
|
語言工具
雜誌、期刊
|
軍政、法律
參考、考試、教科用書
科學工程
科學、自然
|
工業、工程
家庭親子
家庭、親子、人際
青少年、童書
玩樂天地
旅遊、地圖
|
休閒娛樂
漫畫、插圖
|
限制級
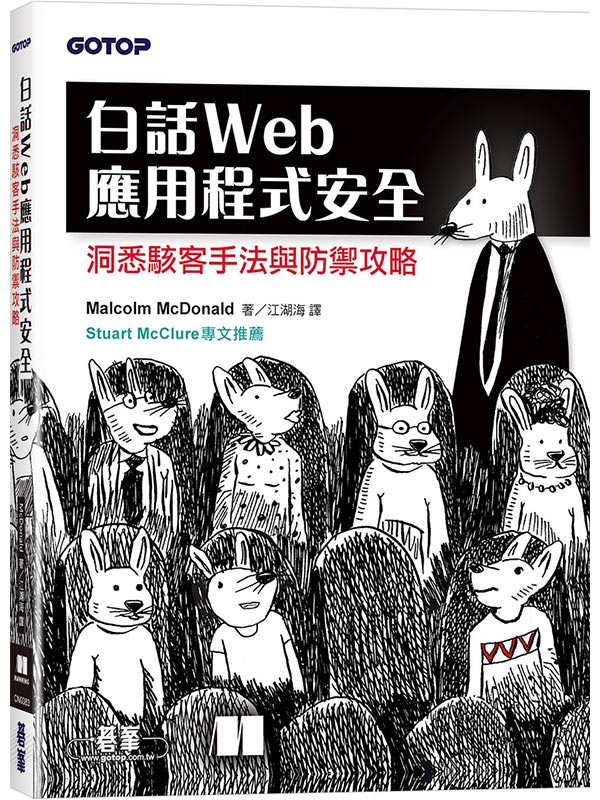
白話Web應用程式安全:洞悉駭客手法與防禦攻略
Grokking Web Application Security
作者:
Malcolm McDonald
譯者:
江湖海
分類:
電腦與網路
/
電腦安全
出版社:
�眳p
出版日期:2025/9/17
ISBN:9786264251556
書籍編號:kk0605440
頁數:336
定價:
580
元
優惠價:
82
折
476
元
書價若有異動,以出版社實際定價為準
訂購後立即為您進貨
訂購後立即為您進貨:目前無庫存量,讀者下訂後,開始進入調書程序,一般天數約為2-10工作日(不含例假日)。
團購數最低為 20 本以上
評價數:
(請將滑鼠移至星星處進行評價)
目前平均評價:
文字連結
複製語法
<a href='https://www.silkbook.com/book_detail.asp?goods_ser=kk0605440'>白話Web應用程式安全:洞悉駭客手法與防禦攻略</a>
圖片連結
複製語法
<a href='https://www.silkbook.com/book_detail.asp?goods_ser=kk0605440'><img src='https://www.silkbook.com/mall_image/bk/kk0605440.jpg' ALT='白話Web應用程式安全:洞悉駭客手法與防禦攻略' height='120' width='90'></a>
分
享
內容簡介
作者介紹
書籍目錄
同類推薦
白話Web應用程式安全:洞悉駭客手法與防禦攻略 內容簡介 應用程式安全是Web開發人員最關心的議題,無論是以前端框架開發使用者界面,還是建置後端伺服器,都需要洞悉威脅,並清楚掌握如何防止駭客佔上風。 本書內容涵蓋瀏覽器端和伺服器端的應用程式安全所需知識,是開發人員必讀寶典,書中提供經過驗證的技術,可適用於任何技術堆疊,並以作者親身經歷加以說明,讀者可學到必要實作的安全原則,甚至還能一窺駭客用來攻破系統的巧妙工具和技術。 本書包含: .安全第一的開發流程 .網頁應用程式中的加密技術 .供應鏈和API攻擊 .遭受駭客入侵時的因應之道 適合具備基本 Web 應用程式設計與相關技術知識的讀者。 來自專家的推薦 深入探討Web漏洞的『成因』,從駭客視角理解弱點如何被利用,進而有效保護自己的系統。 —— Sudesh Kannan,首席網路安全與隱私創新工程師 每位Web開發人員都應該瞭解的Web App安全知識。 —— Michael Piscatello於南新罕布夏大學 生動介紹安全威脅及解決方案,讓讀者瞭解背後的『原理』和『成因』。 —— Jaehyun Yeom於Bear Robotics 強烈推薦本書!裡頭還包括最新和最出色的程式範例。 —— Najeeb Arif於Thoughtworks
目錄 Chapter 1 瞭解對手 1.1 駭客攻擊的原因和手法 1.2 遭受駭客攻擊的後果 1.3 小心謹慎、未雨綢繆 1.4 瞭解防護重點 Chapter 2 瀏覽器端的安全性 2.1 瀏覽器的組成 2.2 JavaScript沙盒 2.3 磁碟存取權 2.4 Cookies 2.5 跨站追蹤 Chapter 3 加密 3.1 加密原理 3.2 加密金鑰 3.3 加密傳輸 3.4 靜態加密 3.5 完整性檢查 Chapter 4 Web 伺服器的安全 4.1 檢驗輸入的內容 58 4.2 轉義輸出內容 4.3 正確處理資源 4.4 具象狀態轉換(REST) 4.5 縱深防禦 4.6 最小權限原則 Chapter 5 安全是一種程序 5.1 應用四眼原則 5.2 在流程中套用最小權限原則 5.3 盡可能採用自動化作業 5.4 不重新發明輪子 5.5 保留稽核軌跡 5.6 撰寫安全的程式碼 5.7 借助工具保護自己 5.8 坦誠過失 Chapter 6 瀏覽器端的漏洞 6.1 跨站腳本 6.2 跨站請求偽造 6.3 點擊劫持 6.4 跨站腳本引入 Chapter 7 網路的漏洞 7.1 中間人漏洞 7.2 誤導型漏洞 7.3 憑證上的漏洞 7.4 竊取加解密金鑰 Chapter 8 身分驗證機制的漏洞 8.1 暴力攻擊 8.2 單一登入 8.3 強化身分驗證能力 8.4 多因子身分驗證 8.5 生物特徵識別 8.6 身分憑據的保存方式 8.7 使用者枚舉 Chapter 9 Session 管理的漏洞 9.1 Session 的運作原理 9.2 Session 劫持 9.3 Session 竄改 Chapter 10 授權機制的漏洞 10.1 為授權建模 10.2 設計授權機制 10.3 實作存取控制 10.4 測試授權機制 10.5 常見的授權缺失 Chapter 11 資料載荷上的漏洞 11.1 反序列化攻擊 11.2 XML 的漏洞 11.3 檔案上傳的漏洞 11.4 路徑遍歷 11.5 批量賦值 Chapter 12 注入型漏洞 12.1 遠端程式碼執行 12.2 SQL 注入 12.3 NoSQL 注入 12.4 LDAP 注入 12.5 命令注入 12.6 CRLF 注入 12.7 Regex 注入 Chapter 13 第三方程式裡的漏洞 13.1 依賴項 13.2 堆疊的更下層 13.3 資訊外洩 13.4 不安全的組態 Chapter 14 不知情的幫凶 14.1 伺服器端請求偽造(SSRF) 14.2 電子郵件詐欺 14.3 開放式重導向 Chapter 15 遭駭時的處置之道 15.1 知道何時被攻擊 15.2 阻止進行中的攻擊 15.3 釐清來龍去脈 15.4 避免重蹈覆轍 15.5 向使用者傳達入侵事件的細節 15.6 降低未來被入侵的風險
誰說資安寫不了情書(
智慧時代——創建新世
智慧化持續安全|AI
資訊安全概論與實務-
容器安全|雲端原生應
7天上手!駭客特訓班
駭客的Linux基礎
Graylog整合應
雲端原生資安指南|C
零信任網路|在不受信
為了保障您的權益,新絲路網路書店所購買的商品均享有到貨七天的鑑賞期(含例假日)。退回之商品必須於鑑賞期內寄回(以郵戳或收執聯為憑),且商品必須是全新狀態與完整包裝(商品、附件、內外包裝、隨貨文件、贈品等),否則恕不接受退貨。